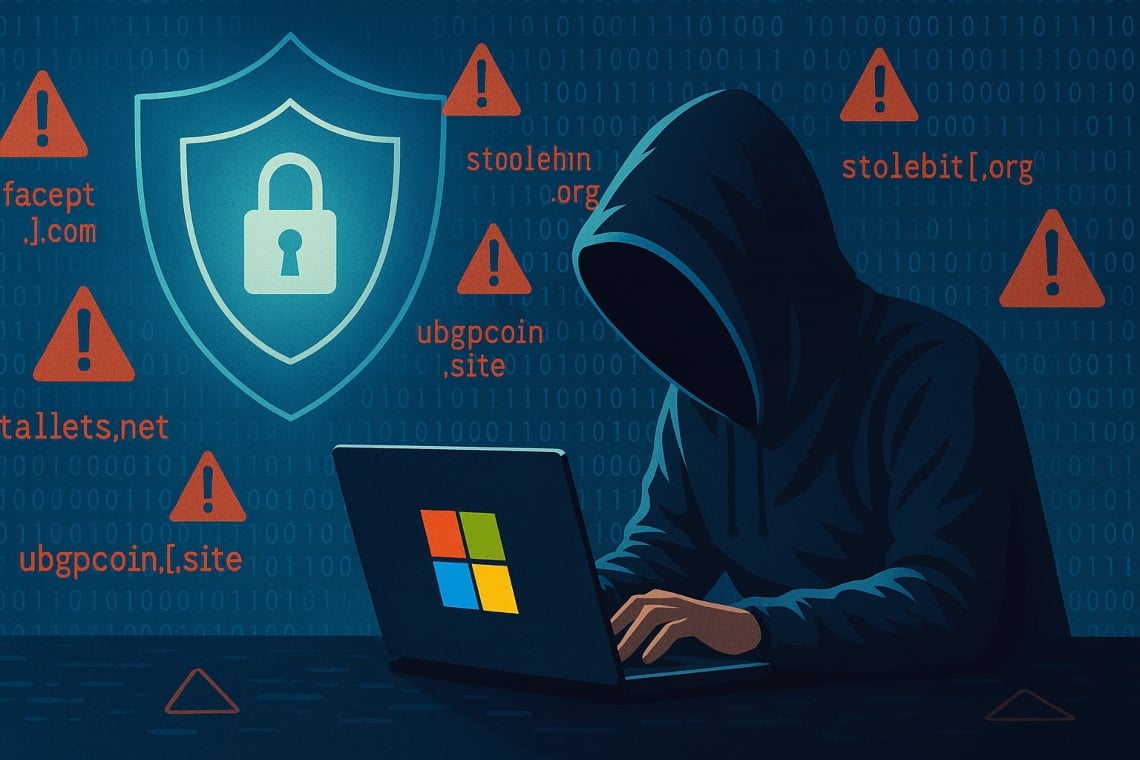
In un’azione coordinata senza precedenti, Microsoft ha annunciato di aver bloccato quasi 2.300 siti web legati al malware Lumma Stealer, una delle minacce informatiche più diffuse e pericolose degli ultimi anni.
L’operazione, resa possibile grazie all’autorizzazione di un tribunale federale della Georgia, rappresenta un colpo significativo contro le infrastrutture digitali utilizzate per rubare dati sensibili e criptovalute.
L’intervento è stato condotto dalla Digital Crimes Unit di Microsoft in collaborazione con il Dipartimento di Giustizia degli Stati Uniti, Europol e il Centro di Controllo del Crimine Informatico del Giappone.
L’obiettivo: smantellare la rete di comando e controllo del malware e i marketplace clandestini dove veniva venduto a criminali informatici.
Sommario
Lumma Stealer: un malware in continua evoluzione e le azioni di Microsoft
Comparso per la prima volta nel 2022, Lumma Stealer si è rapidamente evoluto diventando uno strumento sofisticato per il furto di password, numeri di carte di credito, credenziali bancarie e dati di portafogli digitali.
Distribuito attraverso forum sotterranei, il malware è stato utilizzato da una rete globale di cybercriminali per compromettere dispositivi e sottrarre informazioni sensibili.
Secondo Microsoft, tra il 16 marzo e il 16 maggio 2024, sono stati identificati oltre 394.000 dispositivi Windows infettati da Lumma.
L’azienda ha lavorato a stretto contatto con le forze dell’ordine e aziende di cybersicurezza per interrompere le comunicazioni tra i dispositivi compromessi e i server di controllo del malware.
L’azione contro Lumma Stealer arriva in un momento in cui il cybercrimine legato alle criptovalute sta vivendo una vera e propria esplosione.
Secondo un rapporto pubblicato da Chainalysis a febbraio, nel solo 2024 sono stati rubati 51 miliardi di dollari in criptovalute a livello globale. Le truffe sono alimentate da cartelli del crimine, hacker sponsorizzati da stati e frodi assistite da intelligenza artificiale.
Negli Stati Uniti, l’FBI ha segnalato perdite per 9,3 miliardi di dollari legate a truffe in criptovalute nel 2023, con gli anziani tra le vittime più colpite. Il fenomeno non mostra segni di rallentamento, anzi: si fa sempre più sofisticato e accessibile anche a criminali meno esperti.
Tra gli strumenti più utilizzati dai cybercriminali ci sono i cosiddetti crypto drainers, software malevoli progettati per svuotare i portafogli digitali delle vittime. Questi strumenti sono spesso nascosti in siti di phishing, finti airdrop o estensioni del browser.
Secondo AMLBot, i drainers vengono ora offerti come servizi SaaS (Software-as-a-Service), disponibili per pochi dollari — in alcuni casi anche per 100 dollari — a chiunque voglia entrare nel mondo del cybercrimine.
Un mercato nero in continua espansione
Non a caso, in rete esistono vere e proprie community dove criminali esperti offrono tutorial e supporto. Trasformando dunque aspiranti truffatori in ladri di criptovalute nel giro di pochi giorni.
Alcuni gruppi di “Drainer-as-a-Service” sono diventati talmente sicuri delle proprie operazioni da arrivare a pubblicizzarsi apertamente, persino partecipando a eventi del settore con stand promozionali.
Le indagini di AMLBot hanno rivelato la presenza di inserzioni per malware mirati a piattaforme specifiche come Hedera (HBAR). Segno che il reclutamento di talenti tecnici avviene attivamente in spazi online di nicchia.
La crescita del fenomeno è confermata anche dai dati di Kaspersky. Secondo quest’ultimo i forum del dark web dedicati ai drainer sono passati da 55 nel 2022 a 129 nel 2024.
Nel solo 2024, Scam Sniffer ha riportato 494 milioni di dollari rubati tramite questi strumenti, un aumento del 67% rispetto all’anno precedente. La facilità di accesso e la mancanza di barriere tecniche rendono i drainers una delle minacce più gravi per chi possiede criptovalute.

Un tempo rifugio sicuro per i criminali informatici, Telegram ha iniziato a perdere popolarità tra gli hacker dopo che sono emerse notizie secondo cui la piattaforma avrebbe iniziato a condividere dati con le autorità.
Questo ha spinto molti attori malevoli a tornare sulla rete Tor, dove l’anonimato è più difficile da violare.
La migrazione verso ambienti digitali ancora più oscuri rende il lavoro delle forze dell’ordine ancora più complesso, ma non impossibile.
L’azione di Microsoft contro Lumma Stealer dimostra che, con la giusta combinazione di tecnologia, collaborazione internazionale e intervento legale, è possibile infliggere colpi significativi anche alle reti criminali più sofisticate.
Un segnale forte al mondo del cybercrimine
L’intervento di Microsoft non è solo un’azione tecnica, ma anche un messaggio chiaro. Ovvero che le aziende tecnologiche sono pronte a combattere il cybercrimine su tutti i fronti.
Bloccando migliaia di siti e collaborando con le autorità globali, Microsoft ha dimostrato che la difesa digitale può essere efficace, anche contro minacce in rapida evoluzione come Lumma Stealer.