In India, la violazione di sicurezza su CoinDCX del 19 luglio ha portato all’arresto del proprio staff engineer dopo il furto di $44 milioni in asset digitali.
Sommario
Com’è avvenuto il furto da 44 milioni su CoinDCX?
La notte tra il 18 e il 19 luglio un accesso non autorizzato ha colpito i sistemi CoinDCX. Un ignoto attore ha trasferito dapprima 1 USDT su un wallet esterno, poi ha proceduto al vero colpo: $44 milioni spostati su sei diversi wallet. Fonti interne confermano che l’attacco si sarebbe sviluppato sfruttando le credenziali di Rahul Agarwal, ingegnere assunto dal maggio 2023 e promosso staff engineer nell’aprile 2025.
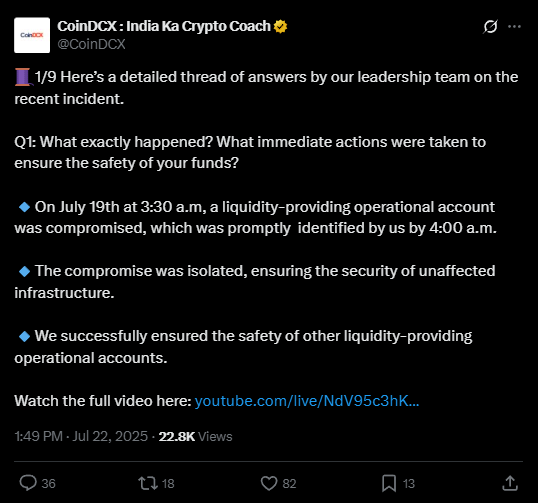
L’operazione è stata resa possibile dall’installazione di malware sul laptop aziendale di Agarwal, presumibilmente nascosto in file provenienti da attività lavorative collaterali. CoinDCX infatti ha ricostruito che il dipendente era stato ingaggiato come freelance per quattro clienti privati, nonostante la policy che vieta usi extra dei device aziendali.
Chi è Rahul Agarwal e perché la polizia lo ha arrestato?
Rahul Agarwal, 30 anni, lavorava come DevOps engineer per CoinDCX da oltre due anni, con sede a Bengaluru. La sua promozione a staff engineer era freschissima, ma la polizia lo ha fermato nelle ore successive al caso.
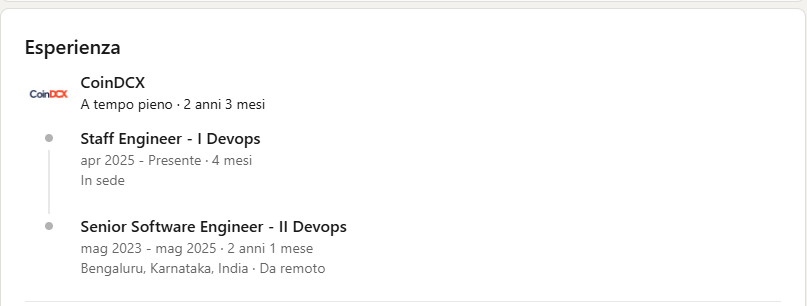
Gli inquirenti hanno sequestrato il suo laptop del lavoro e avviato perquisizioni digitali. Agarwal ha negato qualunque coinvolgimento diretto nel furto, ma ha ammesso di aver utilizzato il computer aziendale per attività extra, fondamentale per la compromissione via social engineering.
CoinDCX, tramite il CEO, non ha confermato pubblicamente l’arresto, ma ha diramato una nota in cui spiega che le indagini su un sofisticato attacco social sono tuttora in corso e impediscono dichiarazioni più specifiche alla stampa.
Cos’è successo tecnicamente? Perché è un caso senza precedenti?
Secondo quanto raccolto da Neblio Technologies, operatore di CoinDCX, l’attacco ha sfruttato una “classica” tecnica di social engineering: i criminali hanno convinto Agarwal a installare un software dannoso, probabilmente in cambio di un falso servizio freelance o tramite email di phishing. In seguito, il malware ha dato pieno accesso a un account server interno dedicato alla liquidità verso un altro exchange.
L’exchange ha spiegato che nessun fondo degli utenti è stato toccato; la perdita riguarda riserve aziendali per la gestione della liquidità inter-exchange. Tuttavia, il danno reputazionale e la cifra in gioco rappresentano un monito significativo su quanto sia hackerabile anche un operatore importante.
Quali le implicazioni per CoinDCX, utenti e settore crypto?
Secondo il CEO di CoinDCX, questa crisi evidenzia l’altissimo rischio di attacchi mirati ai dipendenti, spesso sottovalutato.
“Molte delle minacce più moderne puntano a ingegneri e sistemisti, non solo alle strutture informatiche centralizzate,”
ha dichiarato. La violazione non ha compromesso le posizioni crypto degli utenti, ma ha colpito risorse usate per la gestione della piattaforma (ad esempio, scambi tra exchange).
Per CoinDCX, le conseguenze saranno vaste: revisione di tutte le policy IT, sospensione temporanea di alcune funzionalità e, certamente, una fase di riaccredito delle risorse perse. Se confermata l’esclusiva via malware-social engineering, si tratterà di un precedente per tutto l’ecosistema crypto indiano.
Cosa dice CoinDCX dopo il furto da 44 milioni?
La comunicazione ufficiale è oltremodo cauta. Il team di sicurezza dell’exchange ha avviato, in collaborazione con le autorità, audit interni massivi e indagini sulle responsabilità individuali e di processo. L’azienda ha sottolineato che le chiavi private e gli asset degli utenti sono sempre rimasti protetti, benché l’accaduto costringa tutto il settore a “ripensare radicalmente” le strategie di difesa dai rischi umani.
Secondo quanto riferito dal CEO:
“l’attacco è di elevata complessità e segue un trend internazionale di violazioni indotte tramite social engineering e gestione improvvida delle postazioni di lavoro.”
Come si stanno muovendo le autorità e quali sono i rischi futuri?
Bengaluru City police e rappresentanti di Neblio stanno tuttora analizzando i dispositivi sequestrati. Non risultano al momento collegamenti diretti tra Agarwal e gli hacker, ma la catena di accesso compromessa nasce dall’attività non autorizzata sul laptop del dipendente. È stato aperto un rapporto ufficiale per furto aggravato e accesso non autorizzato ai sistemi informatici bancari.
Sul piano sistemico, questo caso impone agli exchange di rivedere: permessi, monitoraggio, device policy e abitudini dei propri team, con particolare attenzione a attività freelance, plug-in, estensioni e file condivisi coi dipendenti. Un alert che pesa anche sulle nuove regole di compliance richieste dal governo indiano.
Cosa succede ora: impatto, prospettive e tensione nel mondo crypto
Il futuro di CoinDCX resta appeso agli esiti dell’indagine e soprattutto dall’impatto reputazionale sull’utenza. Nel breve periodo, nessun fondo utente risulta compromesso, ma il calo di fiducia potrebbe portare a movimenti di massa verso altri servizi. Il settore crypto deve ora fare i conti con il rischio “umano” come principale vettore di attacco. Il caso CoinDCX sposta il focus dai sistemi automatici agli individui e ai processi.
Sarà interessante vedere – e le autorità lo sanno – quali policy rafforzeranno exchange e aziende DeFi dopo questa ondata di social engineering massivi. Segui le evoluzioni, sia sul profilo X ufficiale che nei principali canali Telegram per aggiornamenti e approfondimenti.